
Pourquoi les alertes arrivent trop tard
- Le message est écrit sous pression, relu, corrigé, validé.
- La liste des destinataires n’existe pas, ou elle est périmée.
- Le canal choisi, souvent l’e-mail, n’est pas lu tout de suite.
Préparer : ce qui se fait avant la crise
- Les modèles. Un message prêt par scénario : incendie, intrusion, panne, cyberattaque, fermeture de site.
- Les destinataires. Des groupes Active Directory dédiés : tout le site, l’accueil, l’équipe de sécurité.
- Le déclencheur. Qui envoie, et avec quel geste : console, raccourci clavier ou raccourci bureau.
Envoyer : le jour de l’alerte
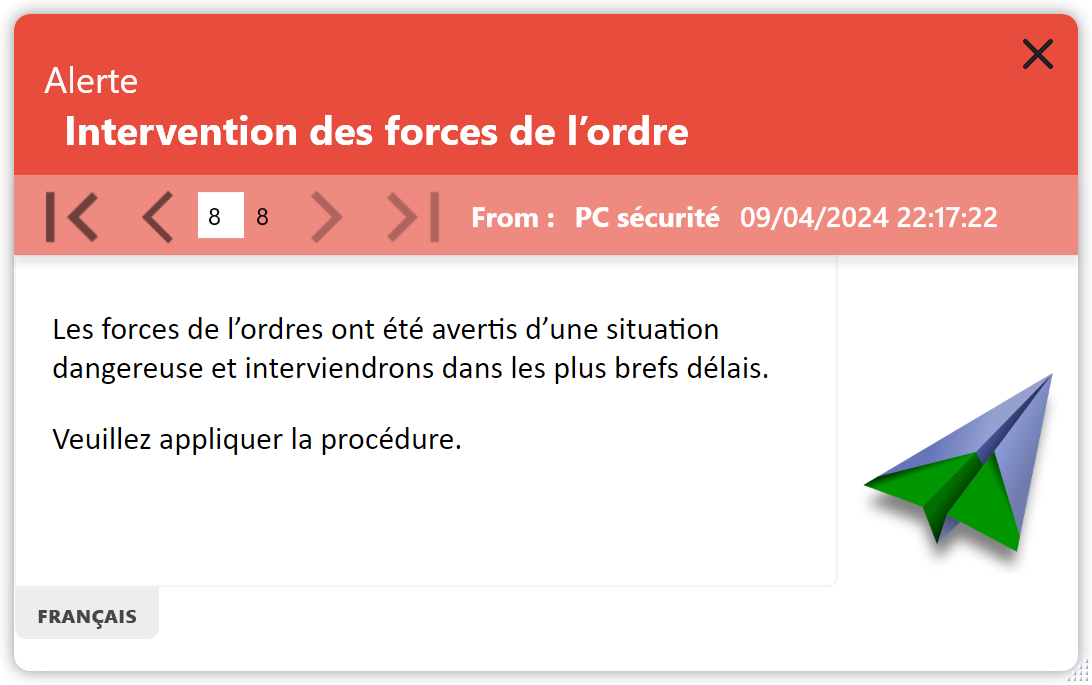
Avec un modèle et un groupe prêts, l’envoi se résume à choisir le scénario et à cliquer. La fenêtre s’affiche au premier plan sur les postes Windows équipés, devant l’application en cours.
À éviter
Compter sur un seul canal. Les personnes loin d’un écran ont besoin d’un relais : téléphone, sonnerie ou responsable de zone.
Vérifier : après l’envoi
Les accusés de lecture montrent qui a vu l’alerte. Le responsable relance les autres, puis envoie la fin d’alerte avec les consignes de reprise.
3
éléments à préparer : modèles, groupes, déclencheur
1
clic pour envoyer un scénario préparé
2
messages minimum : l’alerte et sa fin
Questions fréquentes
Quel est le moyen le plus rapide d’alerter les salariés ?
Celui qui est préparé : un message prêt, envoyé à un groupe prêt, sur un canal que les salariés voient sans l’ouvrir, comme une fenêtre sur leur poste.
Un logiciel d’alerte remplace-t-il l’alarme incendie ?
Non. Il complète l’alarme en donnant une consigne écrite : où aller, quelle sortie éviter, quand revenir.
Safran, Amundi, le Conseil d’État et plus de 300 000 utilisateurs protégés
Préparez votre premier scénario d’alerte
Pendant l’essai gratuit de 30 jours, créez un modèle, un groupe et un raccourci, puis testez-les avec votre équipe.
À lire aussi : Logiciel d’alerte entreprise · Alerte silencieuse · Accusés de lecture