
Que fait OSV-Scanner ?
OSV-Scanner est un outil open source de Google qui rapproche les composants identifiés de la base de vulnérabilités OSV. Il peut exploiter les fichiers de dépendances et de verrouillage pris en charge, ainsi que des nomenclatures logicielles, appelées SBOM. Un SBOM décrit les composants d’un logiciel.
Le résultat signale des correspondances avec des avis de sécurité connus. Ce n’est ni une preuve d’exploitation, ni une analyse exhaustive de toutes les failles de votre propre code. Le périmètre dépend des écosystèmes, formats et informations que l’outil reconnaît.
Lancer un premier scan avec OSV-Scanner V2
Installez l’outil depuis ses versions officielles, puis ouvrez un terminal dans le dossier du projet. La commande suivante recherche récursivement les fichiers pris en charge dans le dossier courant et ses sous-dossiers :
osv-scanner scan source -r .L’option -r signifie « récursif ». Le point désigne le dossier courant : vérifiez le répertoire choisi avant de lancer l’analyse. Vous pouvez aussi cibler explicitement un fichier de verrouillage pris en charge, par exemple :
osv-scanner scan source --lockfile=package-lock.jsonPar défaut, des informations sur les composants peuvent être envoyées aux services de recherche de vulnérabilités. Pour un projet soumis à des contraintes de confidentialité, consultez la documentation sur les données échangées et le mode hors ligne avant de choisir votre configuration.
Remédiation : passer d’une alerte à une correction vérifiée
- Comprendre : ouvrez l’avis associé et vérifiez le composant, la version détectée, les versions affectées et les conditions d’exploitation.
- Prioriser : tenez compte de l’exposition réelle du service, de l’usage du composant et des conséquences possibles. Le score de gravité ne remplace pas ce contexte.
- Corriger : appliquez la mise à jour adaptée, mettez à jour les fichiers de verrouillage et testez le fonctionnement de l’application.
- Vérifier : relancez le scan après modification, puis contrôlez que l’artefact corrigé est effectivement déployé dans l’environnement concerné.
Le bon suivi
Conservez la date du scan, sa portée et la décision prise pour chaque alerte. Un résultat sans alerte n’est pas une garantie d’absence de vulnérabilité. Un scan du dépôt ne prouve pas non plus que tous les serveurs utilisent la même version.
L’apport de dMessage : prévenir les équipes au moment utile
Si la correction demande une interruption ou une action des utilisateurs, dMessage peut afficher la consigne sur les postes Windows ciblés : sauvegarder le travail, fermer une application ou attendre la confirmation de reprise. Le message doit citer le service concerné, la plage horaire et le contact de support.
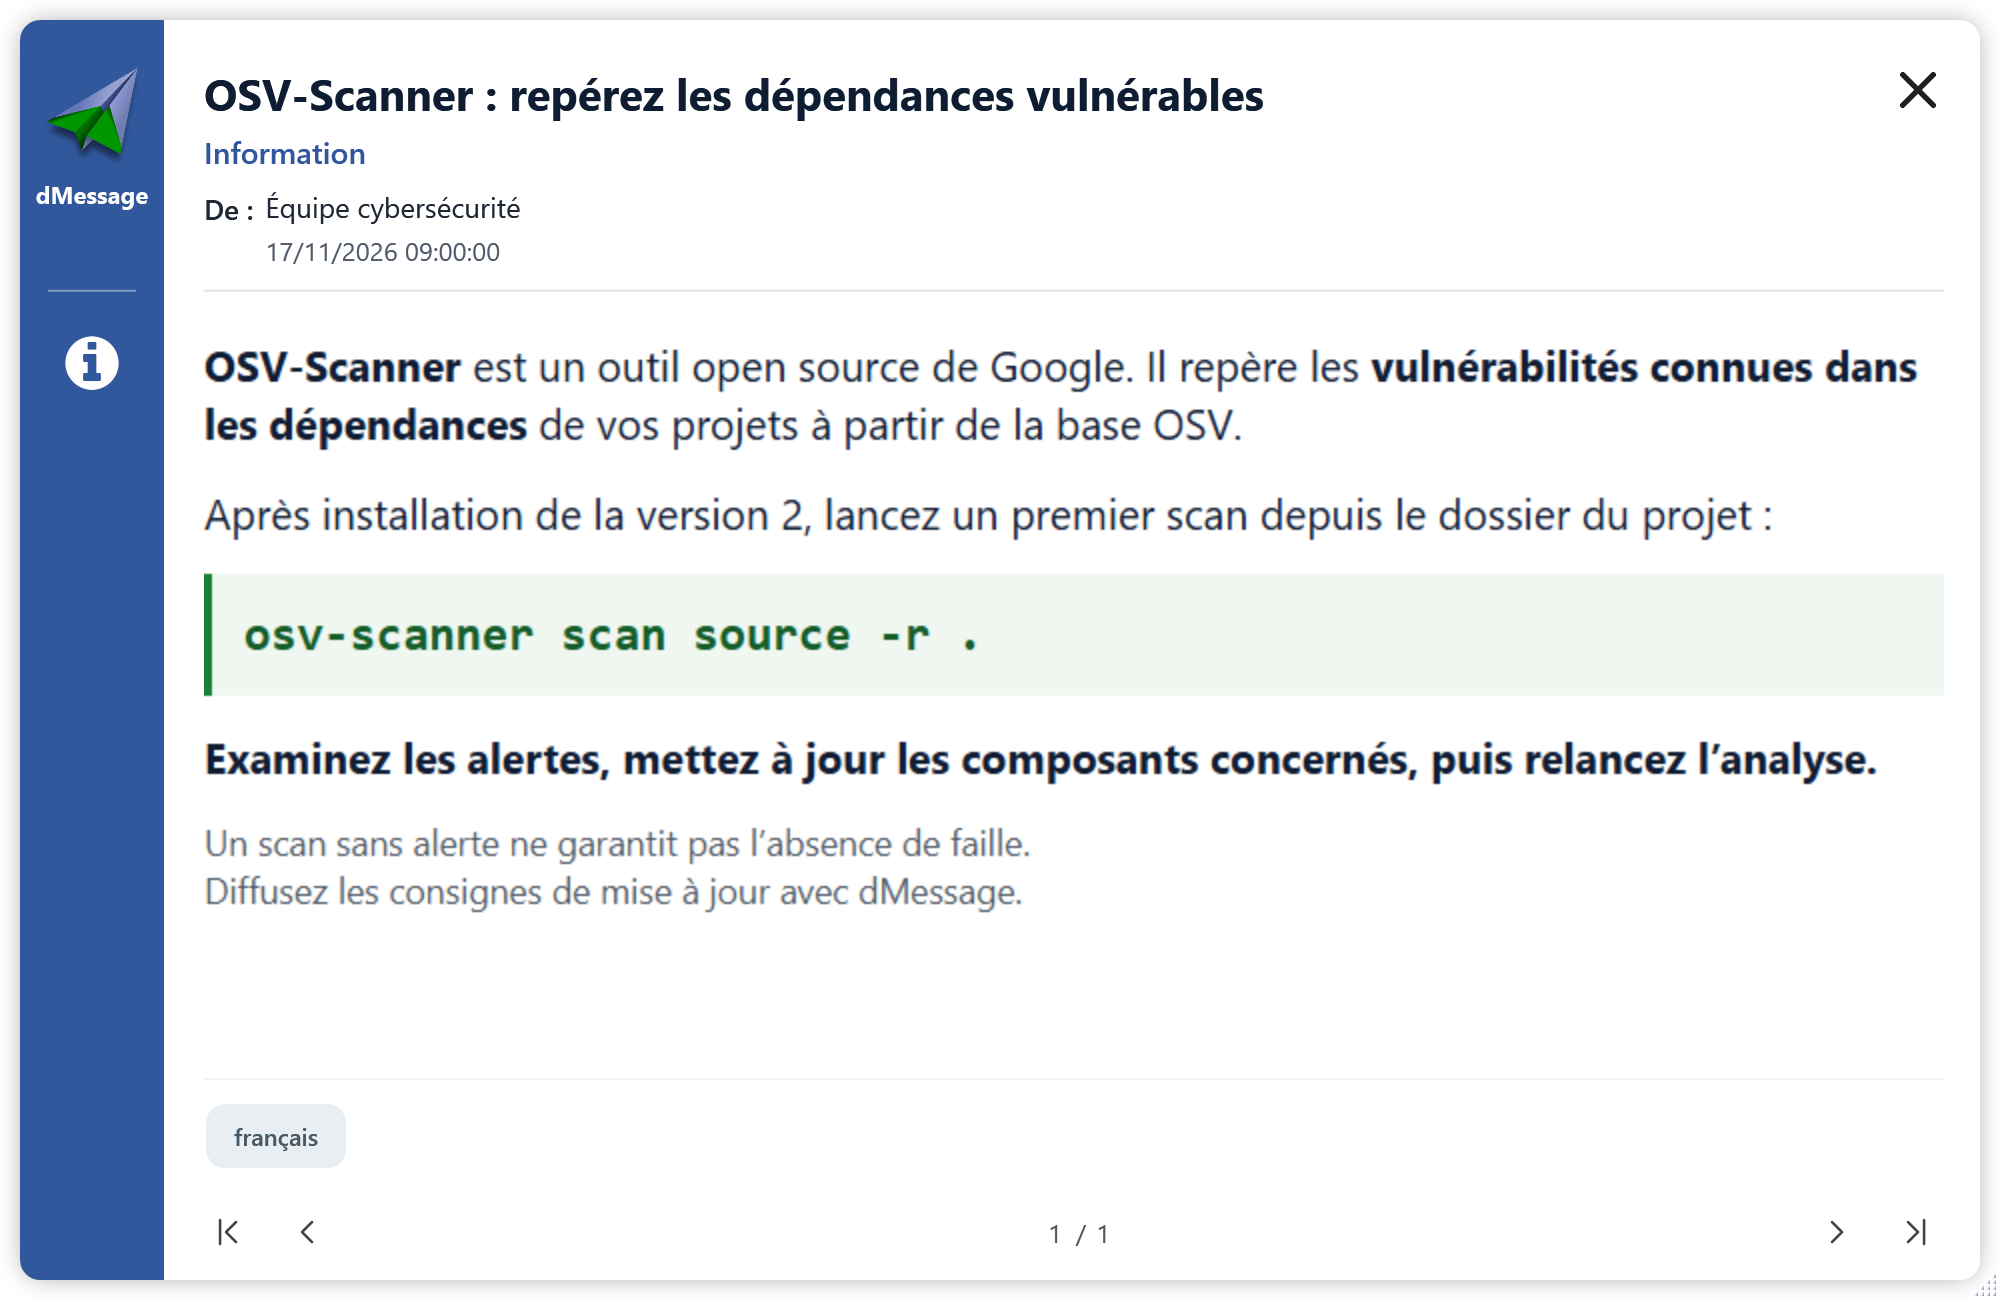
OSV-Scanner détecte des correspondances techniques ; dMessage transmet les consignes aux personnes concernées. La sélection des correctifs, les tests et leur déploiement restent sous la responsabilité des équipes techniques.
Sources et documentation
- Google : présentation officielle d’OSV-Scanner
- OSV-Scanner : installation
- OSV-Scanner V2 : analyse d’un projet et fichiers de verrouillage
- Dépôt officiel : sources de données et confidentialité
- OSV-Scanner : fonctionnement hors ligne
La sensibilisation cyber, directement à l’écran
Transformez vos alertes techniques en consignes claires
Prévenez les équipes d’une maintenance et annoncez la reprise directement sur leurs postes Windows. Découvrez dMessage avec un essai gratuit de 30 jours.