
PHP2Shell, expliqué simplement
PHP est un langage utilisé notamment pour exécuter des applications web côté serveur. PHP2Shell désigne deux vulnérabilités critiques, CVE-2026-109618 et CVE-2026-109619. Elles touchent la gestion de données internes à PHP et peuvent permettre l’exécution de code à distance sans authentification sur une installation vulnérable.
Une exécution de code à distance signifie qu’un attaquant peut faire exécuter des instructions sur le système ciblé. Le risque ne se limite donc pas à une page indisponible. La CSA de Singapour a signalé une exploitation active sur des interfaces d’administration exposées de certains produits réseau.
Remédiation : partir de l’inventaire, pas seulement du site public
- Identifiez les installations : applications, serveurs, conteneurs et équipements intégrant PHP. Faites confirmer les versions et les correctifs par l’administrateur ou l’éditeur.
- Vérifiez l’avis officiel : les versions PHP 8.5.12, 8.4.27, 8.3.36 et 8.2.35 contiennent les correctifs publiés le 21 octobre 2026. Des fournisseurs peuvent proposer des correctifs rétroportés sans reprendre exactement ces numéros.
- Appliquez la mise à jour adaptée : utilisez les paquets de votre distribution ou les correctifs du fabricant pour les produits intégrés. Contrôlez ensuite la version ou la référence du correctif effectivement déployé.
- Vérifiez les conséquences : si une exposition est identifiée, demandez à l’équipe de sécurité de rechercher les indices de compromission pertinents. Un correctif installé ne prouve pas qu’aucune intrusion antérieure n’a eu lieu.
Pour les anciennes branches qui ne sont plus maintenues par le projet PHP, vérifiez le support réellement fourni par votre distribution ou votre prestataire et planifiez une migration. Des mesures temporaires de réduction d’exposition ne remplacent pas un correctif complet.
Votre entreprise a-t-elle été impactée ?
Pour faire le point avec votre équipe, retenez la situation qui décrit le mieux vos vérifications actuelles. Ces réponses servent à cadrer la discussion ; elles ne constituent pas un résultat d’audit.
- Oui, incident confirmé : les éléments recueillis établissent un incident ; la réponse à incident est engagée.
- Concernée, sans incident connu : un composant vulnérable est identifié, sans compromission confirmée à ce stade.
- Aucun système concerné : l’inventaire et les vérifications n’identifient pas de système affecté.
- Vérifications en cours : l’état du parc ou l’analyse des traces ne permet pas encore de conclure.
L’apport de dMessage : coordonner les actions sans confusion
Une équipe de sécurité peut utiliser dMessage pour transmettre aux équipes concernées une consigne de maintenance, une échéance ou une conduite à tenir. Les administrateurs restent responsables des correctifs ; les collaborateurs reçoivent seulement l’information utile à leur activité.
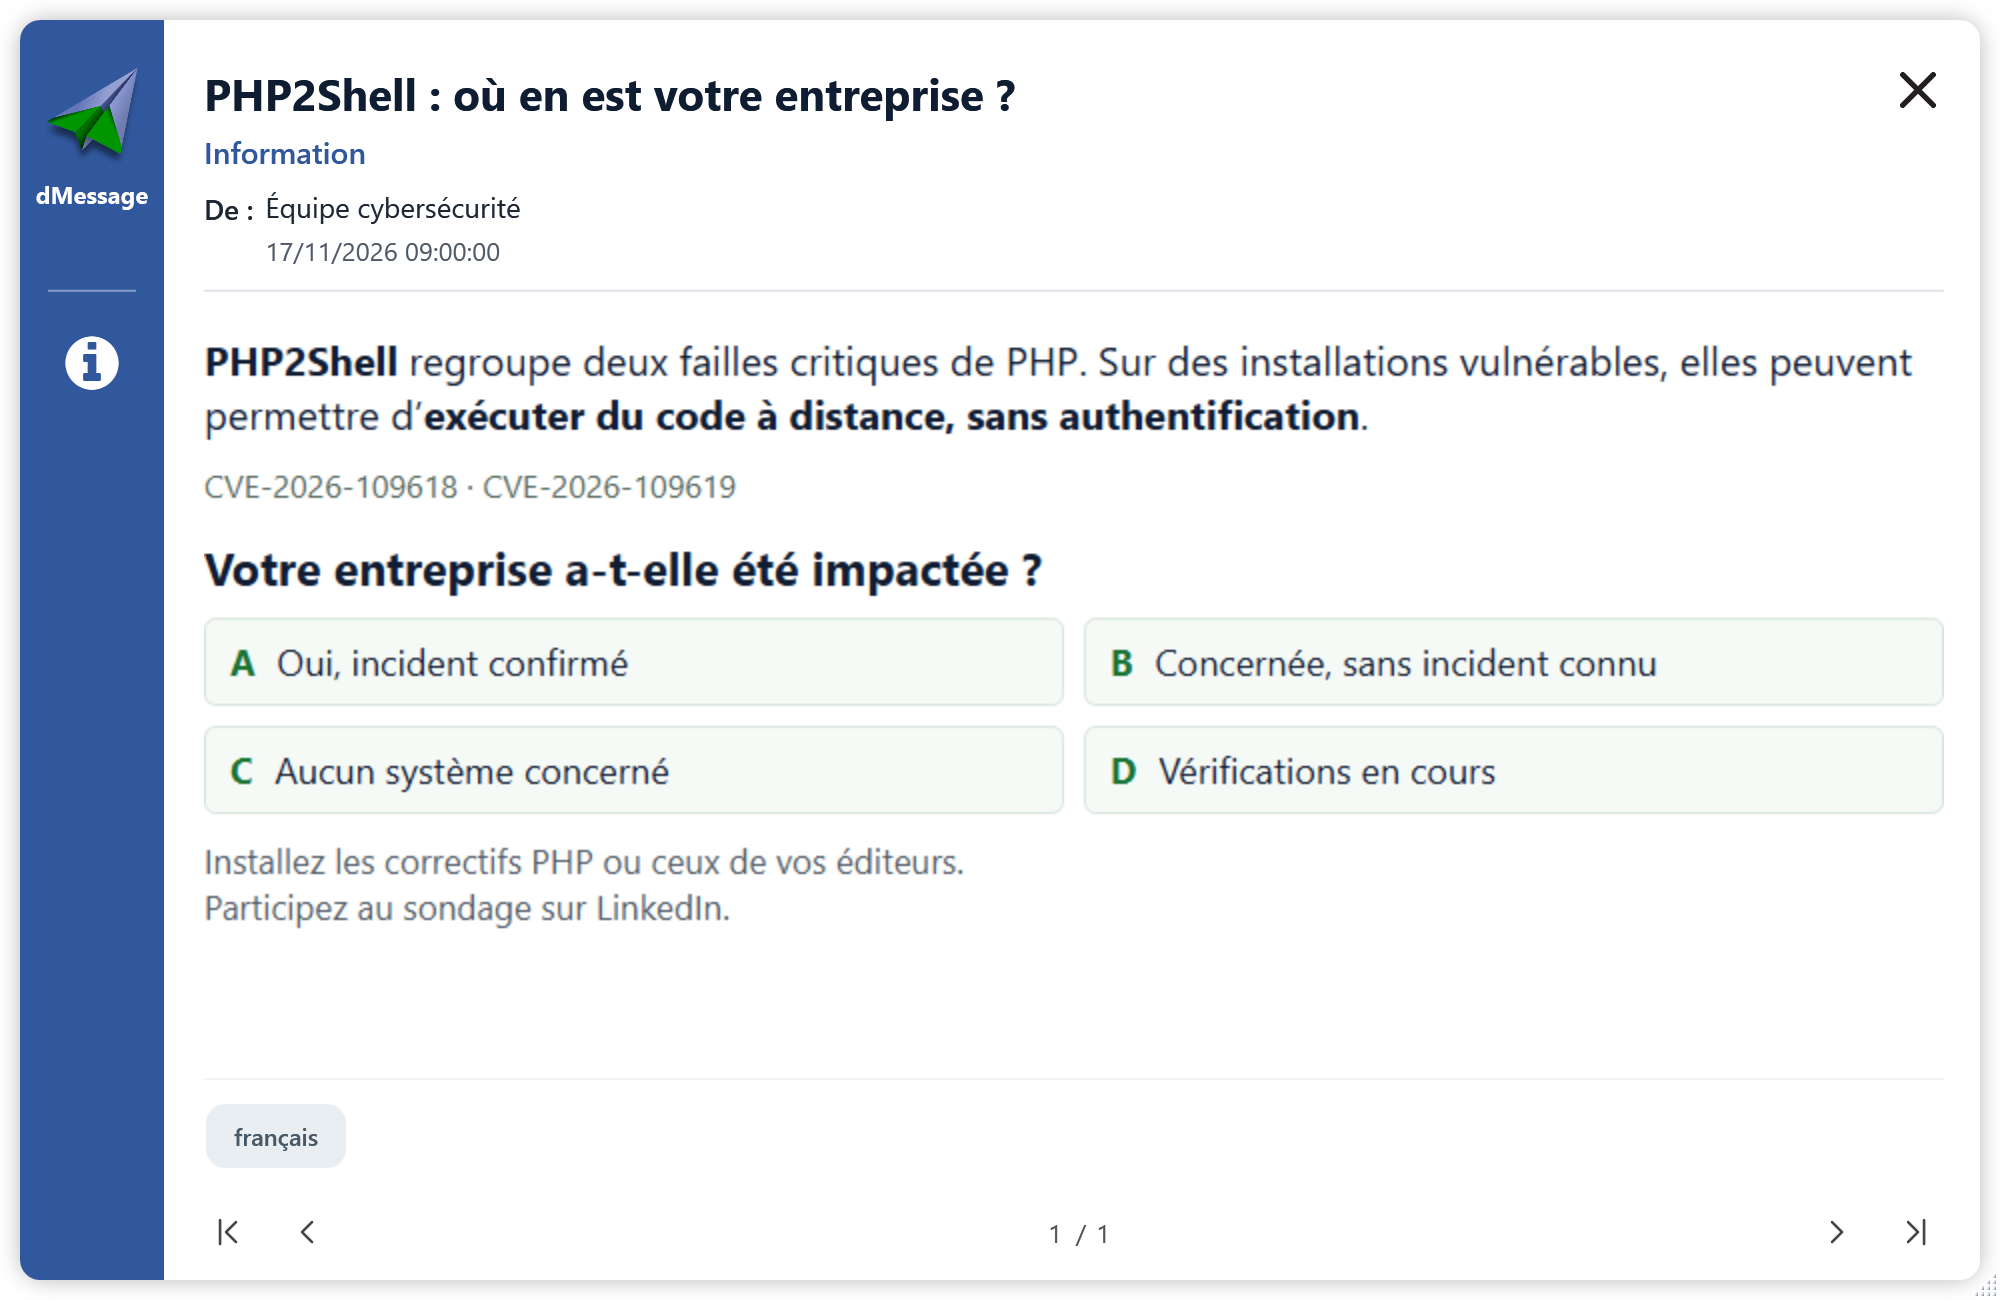
Préparez un message qui précise le service concerné, l’éventuelle interruption, l’action attendue et le prochain point. dMessage diffuse ces consignes ; l’inventaire, l’analyse de compromission et la remédiation technique restent assurés par les équipes et outils compétents.
Sources et documentation
- Projet PHP : avis de sécurité et versions corrigées du 21 octobre 2026
- CSA : exploitation de PHP2Shell signalée le 3 novembre 2026
La sensibilisation cyber, directement à l’écran
Coordonnez votre campagne de correctifs PHP
Transmettez les consignes aux équipes concernées directement sur leurs postes Windows. Essayez dMessage gratuitement pendant 30 jours.