
Pourquoi l’e-mail ne convient pas pendant une attaque
- Il peut être coupé volontairement pour contenir l’attaque.
- Il peut être compromis : un faux message « du support » circule déjà.
- Il n’est pas lu assez vite pour une consigne immédiate.
Quel canal utiliser ?
| Canal | Atout | Limite |
|---|---|---|
| Fenêtre sur les postes | Vue tout de suite, ciblée par service. | Dépend du réseau interne. |
| Téléphone et chefs de service | Fonctionne réseau coupé. | Lent pour beaucoup de personnes. |
| SMS | Atteint les personnes absentes. | Nécessite une liste de numéros à jour. |
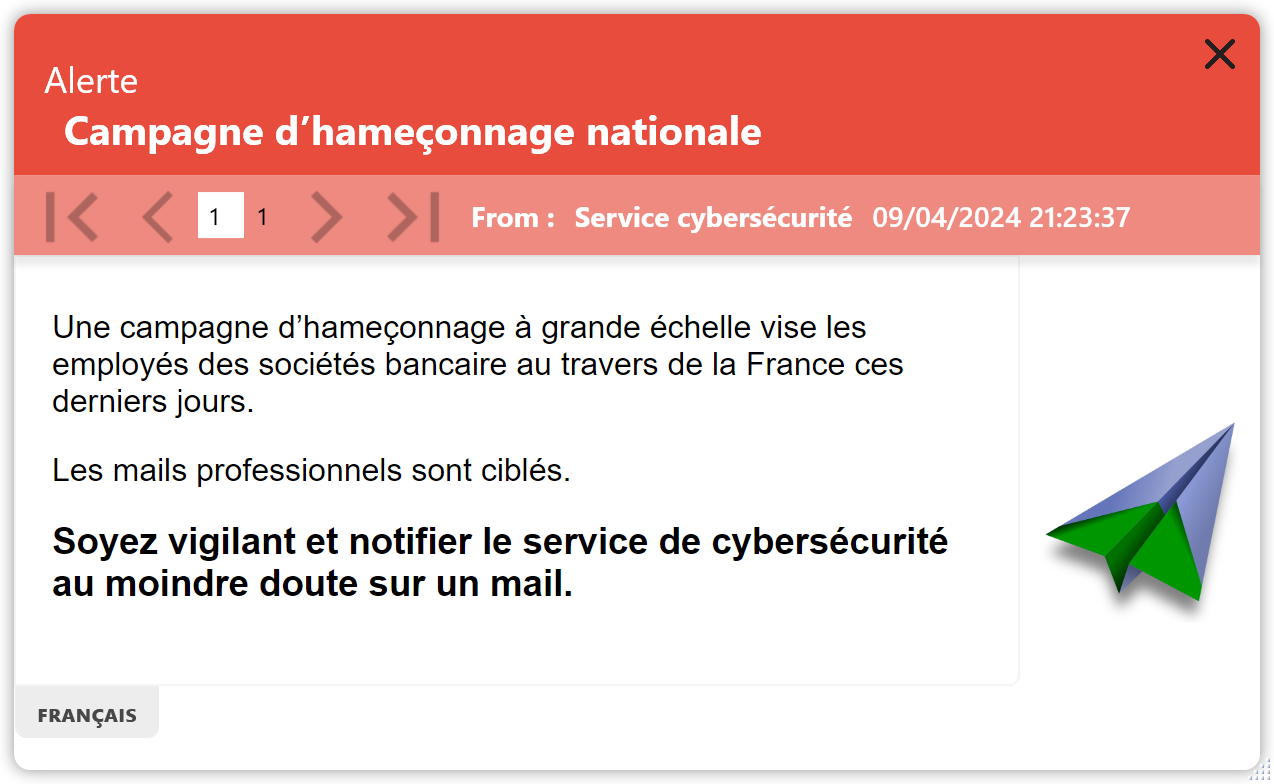
Combinez-les : la fenêtre sur les postes avant l’isolement du réseau, puis le téléphone pendant la coupure, et de nouveau les postes pendant la reprise.
Quoi dire, et dans quel ordre
- Tout de suite. Ne rien ouvrir, ne pas redémarrer, appeler un numéro précis en cas de message inhabituel.
- Dans l’heure. Les services touchés, ce qui fonctionne encore, l’heure du prochain point.
- À la reprise. L’ordre de remise en service et les gestes à faire, comme changer son mot de passe.
Piège
Recopier dans l’alerte l’adresse du faux site ou le texte du faux message. Décrivez-les, sans lien cliquable.
Questions fréquentes
Faut-il prévenir les salariés avant de couper le réseau ?
Si l’équipe informatique le juge possible, oui : une consigne courte évite que chacun redémarre ou débranche son poste à sa façon.
Que dire aux salariés si des données ont fuité ?
Ce que l’organisation a confirmé, ce qu’elle ne demandera jamais, et à qui signaler un appel ou un e-mail suspect.
Safran, Amundi, le Conseil d’État et plus de 300 000 utilisateurs protégés
Préparez vos messages de crise cyber dès maintenant
Pendant l’essai gratuit de 30 jours, enregistrez vos trois modèles et testez-les sur un groupe pilote.
À lire aussi : Cyberattaque en mairie · NIS2 et loi Résilience · Faux support informatique