
Où en est le calendrier
- Le Sénat a adopté le texte le 12 mars 2025.
- L’Assemblée nationale l’a examiné en séance à partir du 9 novembre 2026. Le vote solennel est annoncé pour le 17 novembre.
- Une commission mixte paritaire devra probablement accorder les deux versions. Viendront ensuite la promulgation et les décrets d’application.
- Les décrets fixeront les seuils, la liste des entités et les modalités de déclaration. Tant qu’ils ne sont pas publiés, les nouvelles obligations ne s’appliquent pas.
L’ANSSI sera l’autorité nationale. Elle résume les obligations en trois verbes : s’enregistrer, se protéger, signaler. Les collectivités territoriales entrent aussi dans le périmètre, selon des seuils fixés par décret.
Signaler vite suppose de savoir vite
La directive NIS2 prévoit une alerte précoce sous 24 heures, une notification d’incident sous 72 heures et un rapport final sous un mois. Une violation de données personnelles doit aussi être notifiée à la CNIL sous 72 heures, au titre du RGPD.
24 h
pour l’alerte précoce
72 h
pour la notification d’incident
1 mois
pour le rapport final
Ces délais ne se tiennent que si l’information remonte sans attendre. Un agent qui voit un message de rançon, un technicien qui constate une anomalie : chacun doit savoir qui prévenir. La communication interne commence donc avant l’incident.
Trois messages à préparer
Un incident se déroule en plusieurs temps. Préparez un modèle pour chacun, validé par la direction et le responsable de la sécurité.
- Le premier signalement. Il dit ce qu’il faut faire tout de suite : ne pas ouvrir de pièce jointe, ne pas redémarrer son poste, appeler un numéro précis.
- Le point d’étape. Il indique les services touchés, ce qui fonctionne encore et l’heure du prochain point.
- La reprise. Elle précise ce qui revient, dans quel ordre, et les gestes à faire au redémarrage.
Erreur fréquente
Préparer la notification à l’ANSSI, mais pas l’information des équipes. Sans consigne, un collègue peut ouvrir la même pièce jointe une heure plus tard.
Garder une trace de ce qui a été dit
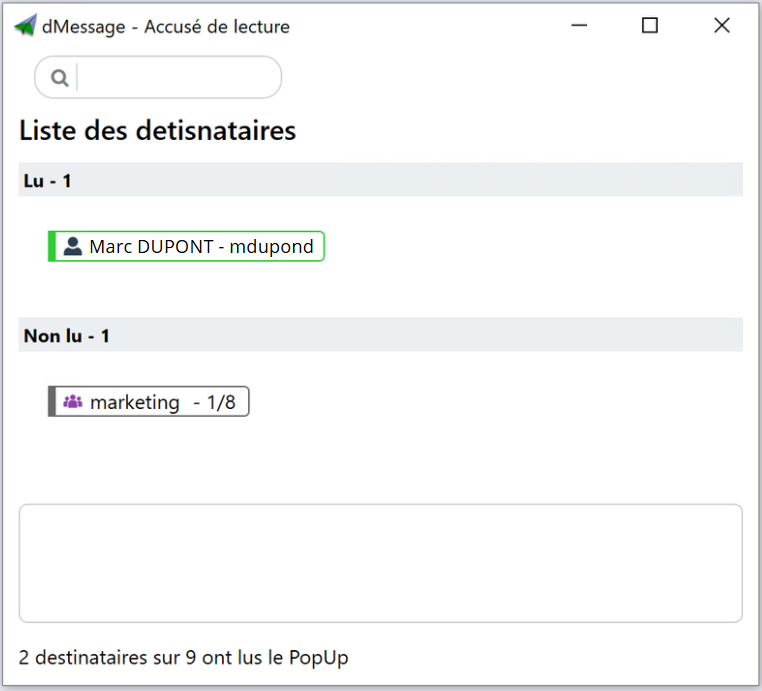
En cas de contrôle, l’organisation devra montrer comment elle a géré l’incident. Notez l’heure de chaque message, son contenu et les équipes visées. Un accusé de lecture indique en plus qui a vu la consigne, et qui relancer.
dMessage enregistre ces informations pour chaque envoi. Il fonctionne sur le réseau local, sans cloud : il reste disponible si la messagerie est touchée, tant que le réseau interne fonctionne.
Qui fait quoi pendant l’incident
- Cellule de crise. Elle décide des messages et de leur rythme.
- Responsable de la sécurité. Il prépare l’alerte précoce et la notification d’incident.
- Délégué à la protection des données. Il évalue l’atteinte aux données personnelles et la notification à la CNIL.
- Managers. Ils relaient les consignes aux personnes sans poste ou absentes.
Testez ce circuit lors d’un exercice, avant que les décrets ne fixent les obligations. Le jour venu, les modèles et la liste des destinataires seront prêts.
Safran et Amundi utilisent dMessage
Gardez la trace de chaque consigne, dès le premier incident
Avec la version d’évaluation, préparez vos trois modèles et consultez les accusés de lecture après un exercice. Gratuit pendant 30 jours.
Structurer la communication de crise IT · Les consignes aux agents après une cyberattaque en mairie
Sources : Leto, transposition de NIS 2 · Cyberini, NIS2 et loi Résilience · directive (UE) 2022/2555