
Deux sortes d’appels à prévoir
Des patients inquiets veulent savoir si leurs données sont concernées et ce qu’ils doivent faire. D’autres appels viennent d’escrocs. À l’hôpital Foch, des courriers de relance de paiement ont été exposés, et l’établissement a identifié un risque de fraude au paiement.
Un faux courrier qui reprend un vrai numéro de dossier inspire confiance. Le patient appelle alors l’accueil pour vérifier, ou paie sans vérifier.
8 nov.
le CHU de Reims est informé de la violation
16 nov.
le groupe GRIM confirme un accès non autorisé
4 points
dans la réponse de l’accueil
Une réponse commune, écrite et validée
Le personnel d’accueil ne doit pas improviser. Préparez une réponse courte avec la direction, le délégué à la protection des données et le service communication. Elle tient en quatre points.
- Ce qui s’est passé, en une phrase, sans détail technique.
- Ce que l’établissement ne demande jamais : un code bancaire, un mot de passe, un paiement urgent par lien ou par téléphone.
- Le seul moyen de vérifier une facture : le numéro habituel du service facturation, ou le portail patient connu.
- Où signaler un courrier ou un appel suspect.
« Nous avons été informés d’un incident chez un prestataire. Nous ne vous demanderons jamais vos coordonnées bancaires par téléphone, par SMS ou par e-mail. Pour vérifier une facture, appelez le service facturation au numéro indiqué sur notre site. »
Piège
Confirmer un paiement par téléphone pour rassurer un patient. C’est exactement ce que cherchent les escrocs.
Prévenir les équipes au même moment
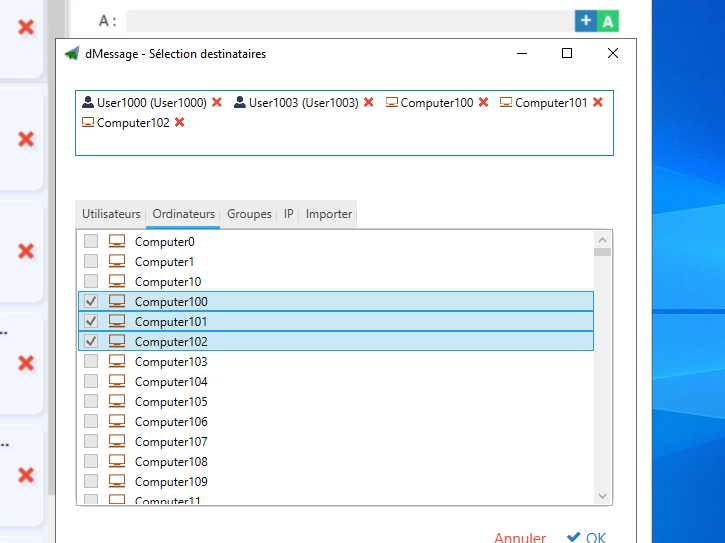
La réponse doit arriver en même temps à l’accueil, aux secrétariats médicaux, à la facturation et au standard. Sinon, deux patients reçoivent deux versions différentes.
Avec dMessage, ce message s’affiche sur les postes des services ciblés, par groupe Active Directory. L’accusé de lecture montre quels destinataires l’ont lu. Un secrétariat qui ne l’a pas vu peut être appelé directement.
Mettre à jour la consigne
Les informations évoluent : nombre de personnes concernées, nouveaux types de fraude, ouverture d’une ligne dédiée. Envoyez un nouveau message à chaque changement, et retirez l’ancienne réponse du classeur de l’accueil.
Certaines annonces circulent avant toute confirmation. Une plateforme de rendez-vous médicaux a ainsi fait l’objet d’une revendication de vente de données, non vérifiée à ce stade. La consigne aux équipes doit s’en tenir à ce que l’établissement a confirmé.
Les patients victimes d’une tentative d’escroquerie peuvent trouver de l’aide sur Cybermalveillance.gouv.fr.
Bon réflexe
Datez la réponse imprimée. L’accueil voit tout de suite s’il a la dernière version.
Les centres hospitaliers de Béziers et de Saumur utilisent dMessage
Envoyez la même réponse à tous les services, au même moment
Testez gratuitement pendant 30 jours : ciblez l’accueil et la facturation, puis vérifiez dans les accusés de lecture que chacun a vu la consigne.
Prévenir l’équipe d’un appel de faux technicien · Préparer la communication interne d’un incident
Sources : France 3 Grand Est, CHU de Reims · Cyberattaque.org, hôpital Foch · Cyberattaque.org, groupe GRIM · Cybermalveillance.gouv.fr